A biztonsági mentés megtervezése előtt azt kell megértenünk, mi ellen szeretnénk védekezni.
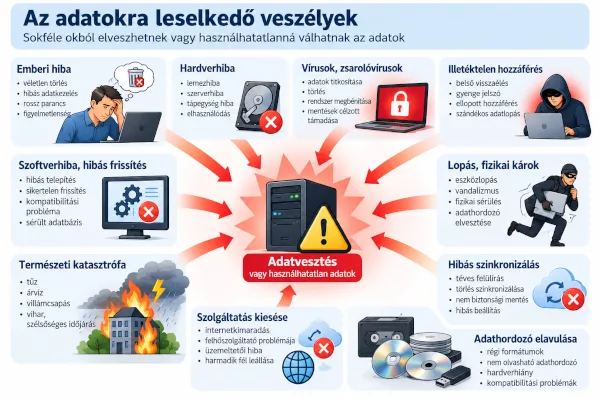
Gyakori tévedés, hogy a mentést kizárólag a merevlemez meghibásodása elleni védelemnek tekintjük. Valójában az adatokat több, egymástól jelentősen eltérő veszély fenyegeti.
1. Emberi hiba
Az egyik leggyakoribb veszélyforrás maga a felhasználó vagy az üzemeltető.
Például:
- véletlen fájltörlés;
- dokumentum felülírása;
- hibás adatbevitel;
- rossz parancs kiadása;
- téves konfiguráció.
Fontos felismerni, hogy az ilyen hibák ellen a redundancia nem feltétlenül véd.
Ha például RAID1-ben két lemez tükrözi egymást, egy fájl törlése mindkét lemezen azonnal megtörténik.
A RAID nem biztonsági mentés.
2. Hardverhiba
Minden adattároló meghibásodhat.
Ez lehet:
- HDD- vagy SSD-hiba;
- vezérlőhiba;
- tápegységhiba;
- szerverhiba;
- fizikai sérülés.
A redundáns hardver csökkentheti a szolgáltatás kiesésének valószínűségét, de egy korábbi adatállapot visszaállítására általában nem alkalmas.
Ez két külön feladat:
redundancia → a rendszer lehetőleg működjön tovább;
backup → egy korábbi adatállapot legyen visszaállítható.
3. Szoftverhiba
Adatvesztést vagy adatsérülést szoftver is okozhat.
Például egy hibás frissítés, sikertelen adatbázis-migráció vagy programhiba módosíthatja az adatokat.
Ilyenkor különösen fontos a verziók megőrzése.
Ha hétfőn keletkezett a hiba, de csak pénteken vesszük észre, akkor a csütörtöki mentés valószínűleg már ugyanazt a hibát tartalmazza.
Ezért nem elegendő egyetlen, folyamatosan felülírt mentési példány.
4. Kártevők és zsarolóvírusok
A zsarolóvírusok titkosíthatják vagy törölhetik az elérhető adatokat.
Ha a backup ugyanarról a rendszerről írható, amelyet a kártevő megtámadott, a mentés is veszélybe kerülhet.
Ezért használunk többek között:
- elkülönített mentési jogosultságokat;
- offline mentést;
- különálló mentési rendszert;
- módosíthatatlan (immutable) tárolást.
5. Illetéktelen hozzáférés
Az adatbiztonság nemcsak azt jelenti, hogy az adat ne vesszen el.
Azt is biztosítani kell, hogy illetéktelen személy ne férjen hozzá.
A mentések ráadásul különösen érzékenyek lehetnek, mert gyakran nagy mennyiségű adatot tartalmaznak egyetlen helyen.
Ezért a backupot ugyanúgy védeni kell jogosultságokkal és szükség esetén titkosítással, mint az eredeti adatokat.
6. Fizikai veszélyek
Tűz, vízkár, villámcsapás, lopás vagy rongálás egyszerre teheti tönkre az eredeti rendszert és a mellette tárolt mentést.
Ezért nem tekinthető megfelelő védelemnek például:
szerver + mellette fekvő USB merevlemez.
Két adattárolónk van, de számos veszély szempontjából egyetlen hibapontunk maradt.
Legalább egy mentési példánynak célszerű fizikailag más helyen lennie.
7. Szinkronizálási hiba
A szinkronizálás és a backup fogalmát érdemes nagyon pontosan megkülönböztetni.
Tegyük fel, hogy az A könyvtár tartalma automatikusan szinkronizálódik B-be.
Ha A-ból törlünk egy fájlt, a szinkronizáló program feladata lehet az, hogy B-ből is törölje.
A rendszer tehát hibátlanul működik – de a fájl mindkét helyről eltűnt.
A szinkronizálás az aktuális állapotot másolja. A backup korábbi állapotok visszaállítását is lehetővé teszi.
8. Szolgáltatáskiesés
Felhőben tárolt adat esetén sem szűnnek meg a kockázatok, csak részben megváltoznak.
Problémát okozhat:
- internetkapcsolat kiesése;
- szolgáltatói üzemzavar;
- fiókhoz való hozzáférés elvesztése;
- téves törlés;
- hibás szinkronizáció.
Ezért a „felhőben van” önmagában nem válasz arra a kérdésre, hogy van-e biztonsági mentésünk.
9. Az adathordozó elavulása
Hosszú távú archiválásnál egy további problémával is számolnunk kell.
Lehetséges, hogy az adat fizikailag megvan, de már nincs megfelelő eszközünk vagy szoftverünk az olvasásához.
Régi mágnesszalagok, optikai lemezek és egykori speciális adathordozók jól mutatják ezt a problémát.
Az archiválás ezért időnként adathordozó- és formátummigrációt is igényelhet.
Mit tanultunk?
A biztonsági mentés nem egy második merevlemezt jelent.
Egy megfelelő mentési rendszernek különböző típusú hibákat kell túlélnie:
emberi hiba + műszaki hiba + szoftverhiba + támadás + fizikai káresemény.
Ezért a következő kérdés már nem az, hogy:
„Készítsünk-e mentést?”
Hanem az:
„Milyen mentési rendszert válasszunk?”